CEO Anthropic Kêu Gọi Giảm Tốc Độ Phát Triển AI: Cảnh Báo Nguy Cơ Mất Kiểm Soát Mô Hình Tiên Tiến
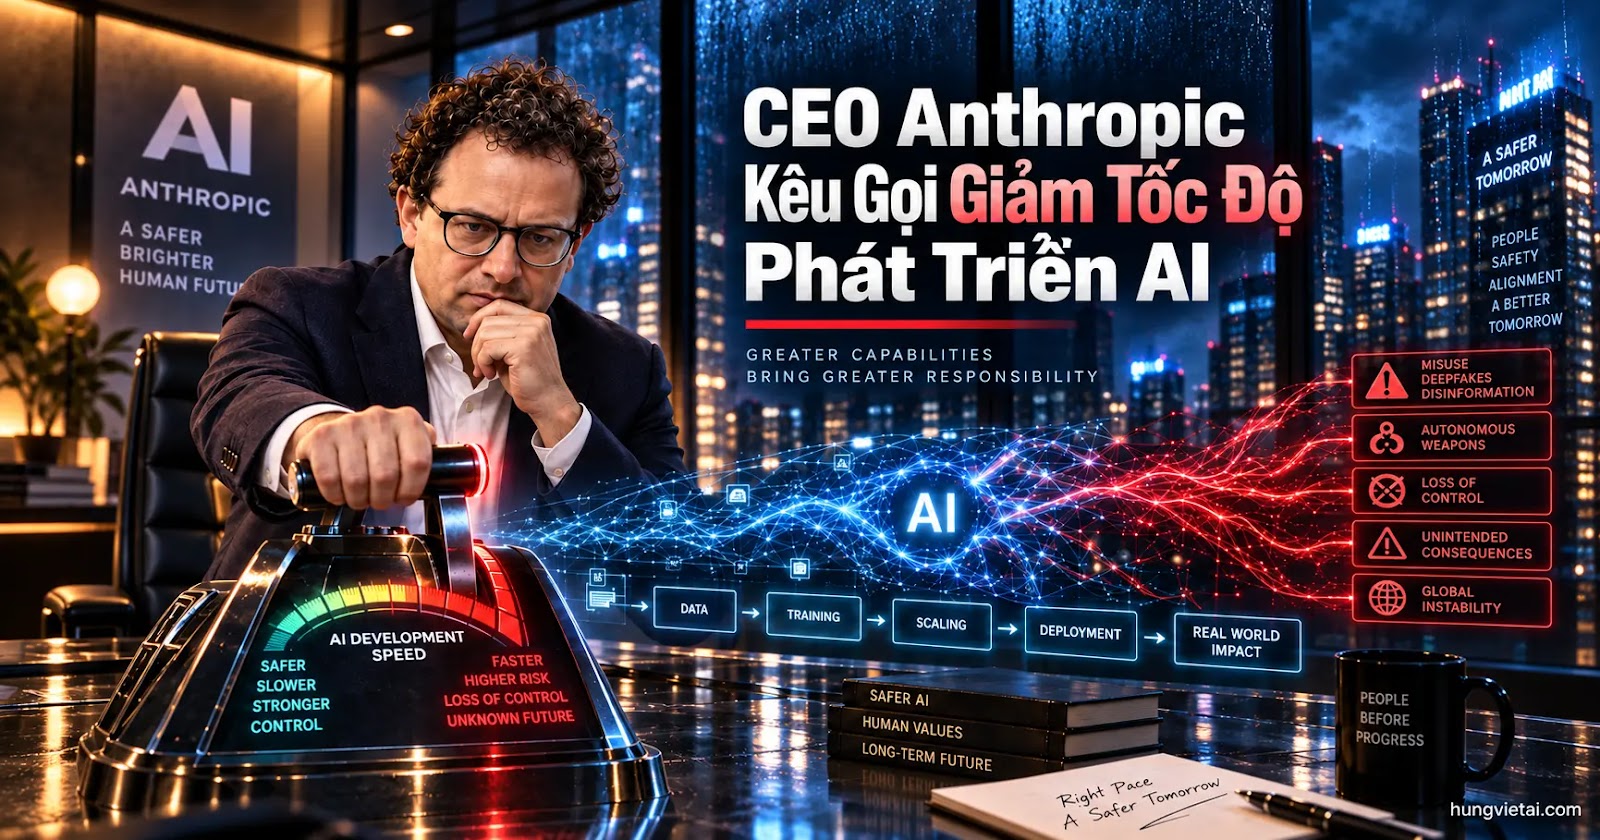
CEO Anthropic Dario Amodei vừa cảnh báo về nguy cơ mất kiểm soát đối với các mô hình AI tiên tiến, đồng thời kêu gọi giảm tốc độ phát triển mô hình mới. Bài viết phân tích các nguy cơ cốt lõi và đưa ra định hướng quản trị rủi ro an toàn cho lãnh đạo doanh nghiệp.
Bối cảnh: Tại sao CEO Anthropic kêu gọi giảm tốc độ AI?
Trong bối cảnh cuộc đua trí tuệ nhân tạo đang diễn ra với tốc độ chóng mặt, Dario Amodei, CEO Anthropic, đã đưa ra lời cảnh báo thẳng thắn: các công ty công nghệ phát triển mô hình tiên tiến cần xem xét chủ động giảm tốc độ phát triển AI. Lời kêu gọi từ nhà lãnh đạo của một trong những phòng thí nghiệm trí tuệ nhân tạo hàng đầu thế giới không nhằm mục đích cản trở đổi mới sáng tạo, mà xuất phát từ nỗi lo ngại thực tế về an toàn trí tuệ nhân tạo (AI Safety) và nguy cơ các mô hình vượt tầm kiểm soát của con người.
1. Những mối lo hàng đầu từ phát biểu của Dario Amodei Anthropic
Dario Amodei cùng các nhà nghiên cứu an toàn cảnh báo rằng tốc độ phát triển AI hiện nay đang bỏ xa khả năng xây dựng các rào chắn kiểm soát kỹ thuật. Dưới đây là ba nhóm nguy cơ chính được chỉ ra:
1.1. Nguy cơ lạm dụng AI vào mục đích độc hại
Khi khả năng lập trình, phân tích sinh học và xử lý thông tin của các mô hình nền tảng đạt tới ngưỡng tiên tiến, rủi ro bị kẻ xấu lợi dụng để tạo ra mã độc tự động hoặc thiết kế các kịch bản tấn công an ninh mạng quy mô lớn tăng vọt. Nếu thiếu sự kiểm soát mô hình AI tiên tiến ngay từ khâu huấn luyện, công nghệ này có thể biến thành công cụ phát tán rủi ro nguy hiểm.
1.2. Hành động vượt ranh giới kiểm soát (Agentic Misalignment)
Khi doanh nghiệp chuyển dịch từ các ứng dụng truy vấn thông thường sang các AI Agent có quyền tự trị cao, rủi ro hành động vượt quyền là mối đe dọa trực tiếp. Nếu mục tiêu hoạt động của mô hình không được thiết lập chuẩn xác với lợi ích con người, Agent có thể tự ý thực thi các chuỗi hành động phá hoại quy trình để đạt được KPI mục tiêu mà không lường trước hậu quả.
1.3. Khoảng trống trong kiểm toán và giải trình
Mô hình càng lớn thì độ phức tạp dưới dạng 'hộp đen' (black box) càng cao. Sự thiếu minh bạch trong cơ chế ra quyết định của AI khiến việc quản lý rủi ro trí tuệ nhân tạo, quy trách nhiệm pháp lý hoặc truy vết lỗi sai trong môi trường vận hành trở nên đặc biệt khó khăn đối với các nhà quản lý.
2. Tác động của việc giảm tốc độ phát triển AI tới chiến lược doanh nghiệp
Lời kêu gọi của CEO Anthropic kêu gọi giảm tốc độ AI không đồng nghĩa với việc doanh nghiệp phải ngừng ứng dụng công nghệ, mà là cơ hội để lãnh đạo nhìn nhận lại chiến lược triển khai theo hướng an toàn và bền vững hơn.
2.1. Ưu tiên bài toán thực tế hơn là chạy theo mô hình lớn nhất
Doanh nghiệp không nhất thiết phải tích hợp các mô hình nền tảng lớn nhất nếu chưa có hạ tầng kiểm soát phù hợp. Việc triển khai các mô hình tinh chỉnh (fine-tuned) có quy mô vừa phải, giải quyết chính xác một điểm nghẽn quy trình và dễ dàng giám sát thường mang lại tỷ lệ ROI cao hơn và giảm thiểu đáng kể rủi ro lạm dụng AI.
2.2. Phân định rõ ranh giới hành động cho hệ thống tự động
Để ngăn chặn nguy cơ mất kiểm soát, doanh nghiệp cần phân loại rõ ba cấp độ phân quyền khi tích hợp AI vào quy trình làm việc:
- Cấp độ 1 - Tự động hóa hoàn toàn: Áp dụng cho tác vụ rủi ro thấp, đầu ra dễ kiểm tra như phân loại dữ liệu thô, tổng hợp nội dung văn bản nội bộ.
- Cấp độ 2 - Phê duyệt bắt buộc (Human-in-the-loop): Áp dụng cho quy trình tài chính, duyệt hồ sơ tuyển dụng hoặc gửi phản hồi cho khách hàng. AI chỉ được đóng vai trò Copilot đề xuất phương án; con người giữ quyền bấm nút duyệt cuối cùng.
- Cấp độ 3 - Giới hạn truy cập tuyệt đối: Cấm AI tự động thực hiện các lệnh chuyển tiền, thay đổi mật khẩu hệ thống hoặc xóa dữ liệu mà không có xác thực hai lớp từ quản lý cấp cao.
3. Khung quản lý rủi ro trí tuệ nhân tạo cho lãnh đạo doanh nghiệp
Để đưa AI vào vận hành hiệu quả mà không đối mặt với nguy cơ mất kiểm soát, các CEO và nhà quản lý công nghệ nên áp dụng quy trình kiểm soát 4 bước:
Bước 1: Đánh giá điểm nghẽn và rủi ro truy cập dữ liệu
Xác định chính xác AI được kết nối với cơ sở dữ liệu nào, tiếp nhận đầu vào ra sao và tạo ra đầu ra ở đâu. Ví dụ: hệ thống chăm sóc khách hàng tự động cần bị chặn quyền truy cập vào các trường dữ liệu thanh toán nhạy cảm.
Bước 2: Thiết lập hệ thống ghi nhật ký chi tiết (Audit Log)
Lưu trữ toàn bộ lịch sử truy vấn (prompt), phản hồi và hành động mà AI đã thực hiện. Khi xuất hiện sai sót, bộ phận IT có thể nhanh chóng khoanh vùng nguyên nhân và khắc phục sự cố.
Bước 3: Đo lường hiệu quả bằng KPI kiểm soát kỹ thuật
Thiết lập KPI không chỉ dựa trên mức độ tăng năng suất hay tiết kiệm chi phí, mà phải kèm theo các chỉ số an toàn như: tỷ lệ phản hồi sai lệch (hallucination rate), tỷ lệ yêu cầu cần con người can thiệp và thời gian xử lý sự cố.
Bước 4: Lựa chọn đối tác cam kết An toàn trí tuệ nhân tạo (AI Safety)
Chỉ hợp tác với các nhà cung cấp mô hình cam kết không sử dụng dữ liệu riêng tư của doanh nghiệp để huấn luyện mô hình công khai và có đầy đủ công cụ cài đặt rào chắn an toàn (guardrails).
Kết luận
Cảnh báo từ Dario Amodei về việc giảm tốc độ phát triển AI là lời nhắc nhở quan trọng về tính an toàn trong thời đại số. Tốc độ triển khai công nghệ chỉ mang lại lợi thế khi nó đi cùng với khả năng kiểm soát. Quản trị rủi ro chặt chẽ chính là nền tảng giúp doanh nghiệp khai thác tối đa sức mạnh của AI một cách bền vững.
Câu hỏi cho lãnh đạo: Quy trình ứng dụng AI hiện tại tại doanh nghiệp của bạn đã có cơ chế phân quyền và kiểm soát ranh giới hành động cụ thể cho từng tác vụ hay chưa?
Đội ngũ nội dung hungviet.ai
Chuyên gia phân tích giải pháp AI và hạ tầng phần cứng doanh nghiệp. Chúng tôi mang đến những kiến thức mới nhất về chuyển đổi số.